Souveraineté numérique : protéger les données européennes
Idées & initiatives
Maîtriser ses dépendances technologiques
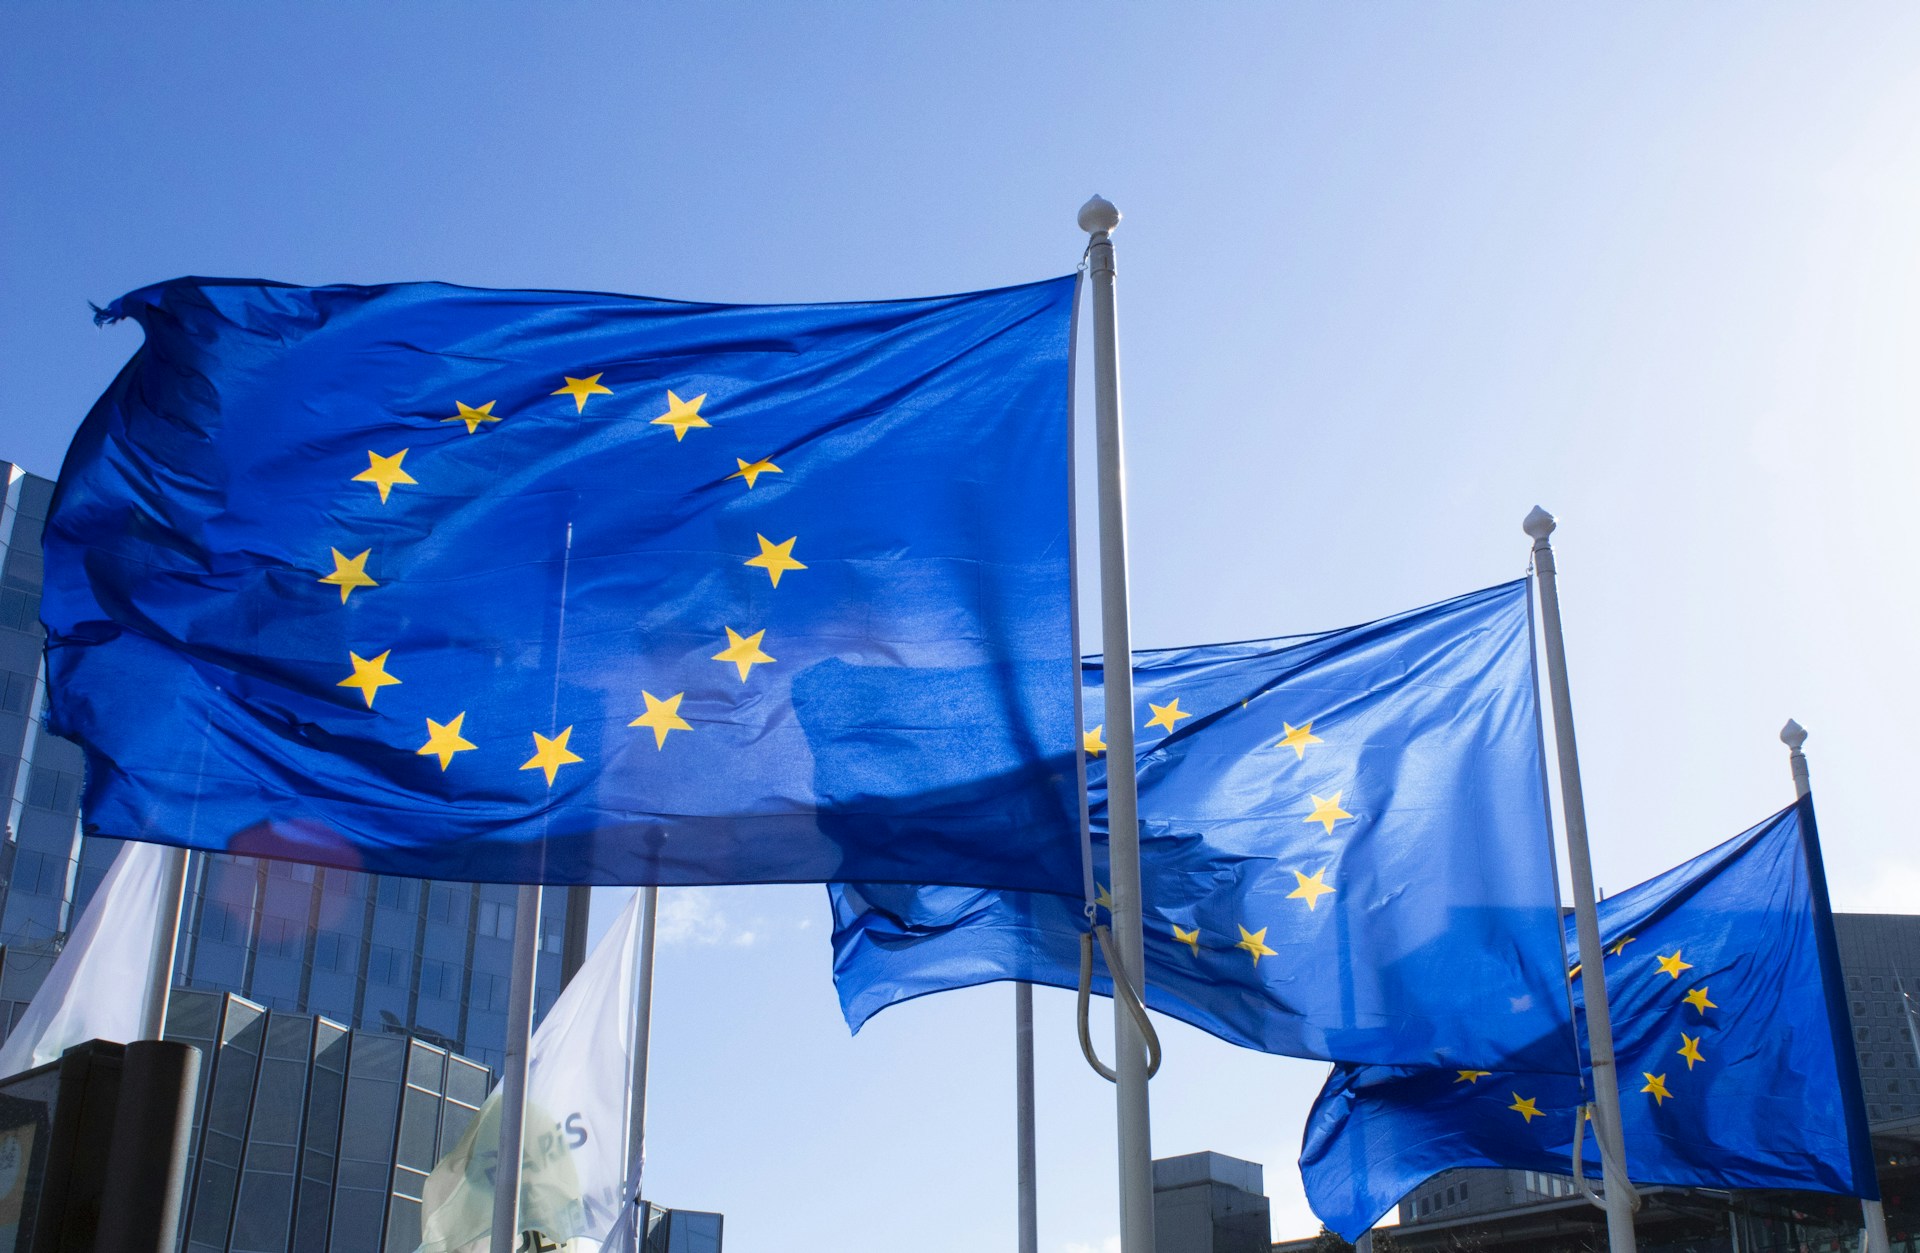
La souveraineté numérique ne relève pas seulement d’un débat institutionnel. Elle concerne les choix des entreprises en matière d’infrastructure, d’hébergement Cloud, de cybersécurité et de gouvernance des informations. Face aux grands fournisseurs américains et chinois, l’Europe cherche à renforcer sa capacité d’action. L’objectif consiste à permettre aux organisations de garder la maîtrise de leurs actifs informationnels, de leurs environnements techniques et de leurs dépendances technologiques.
Identifier les dépendances qui limitent l’autonomie numérique
Maîtriser ses données au-delà de la localisation
La souveraineté numérique désigne la capacité d’un État, d’une entreprise ou d’une administration à décider où ses données résident, qui peut y accéder, selon quelles règles et avec quels moyens de contrôle.
Elle ne se limite pas à la localisation des serveurs, mais englobe toute la chaîne numérique : logiciels métiers, services Cloud, outils collaboratifs, plateformes d’IA, systèmes de sauvegarde, composants de cybersécurité et prestataires techniques.
Pour une organisation européenne, cette chaîne devient un point de vulnérabilité lorsqu’elle repose sur des prestataires non européens. Dans ce cas, des actifs informationnels peuvent transiter par des environnements soumis à des règles juridiques extérieures à l’Union européenne.
Évaluer les dépendances avant de choisir un fournisseur
Les entreprises doivent examiner leurs choix numériques au-delà du coût, de la performance ou de la rapidité de déploiement. Un service peut paraître compétitif tout en générant une dépendance difficile à réduire :
- données complexes à rapatrier,
- sous-traitants insuffisamment maîtrisés,
- clauses de réversibilité peu opérationnelles,
- support technique réparti entre plusieurs juridictions,
- intégration profonde dans un écosystème propriétaire,
- risque de coupure unilatérale du service.
Dans les scénarios les plus extrêmes, ce risque de coupure peut prendre la forme d’un « kill switch », mécanisme permettant de désactiver ou d’interrompre un service à distance, avec un impact direct sur la continuité d’activité.
Il est donc nécessaire pour les acteurs concernés de s’appuyer sur une cartographie précise de leurs dépendances numériques. Cette démarche consiste à identifier les fournisseurs, les lieux d’hébergement, les flux de données, les droits d’administration, les mécanismes de chiffrement, les sauvegardes et les conditions de sortie.
Sans cette visibilité, la souveraineté numérique reste une ambition abstraite.
Comment garder les données et les infrastructures sur le sol européen ?
Cette cartographie révèle parfois que l’hébergement actuel fragilise la maîtrise des informations sensibles. Le recours à un hébergeur européen constitue alors un premier levier de réduction du risque, car il rapproche les traitements du cadre juridique de l’Union européenne et limite l’exposition à des pays tiers.
Cette localisation ne suffit pas. Pour produire un effet réel, elle doit s’accompagner de critères vérifiables :
- Les infrastructures numériques de l’hébergeur doivent être implantées sur le territoire européen ;
- L’opérateur doit être soumis au droit européen ;
- Les accès d’administration doivent être clairement encadrés ;
- Les clés de chiffrement doivent être maîtrisées par l’organisation ;
- La réversibilité doit être documentée avant la signature du contrat ;
Cette vigilance doit aussi couvrir les environnements périphériques. Une information principale peut demeurer en Europe tandis que des sauvegardes, des journaux techniques ou des interventions de support s’effectuent depuis une autre zone.
La protection des données européennes suppose donc de suivre l’ensemble du cycle de vie de l’information : collecte, stockage, traitement, partage, archivage et destruction.
S’appuyer sur les initiatives européennes existantes
En matière d’autonomie stratégique, l’Europe ne part pas d’une feuille blanche.
Elle articule plusieurs initiatives destinées à renforcer la maîtrise numérique, depuis la gouvernance des données jusqu’aux infrastructures Cloud, en passant par l’edge computing (traitement informatique au plus près des usages), le calcul haute performance et l’IA.
Le Data Governance Act (DGA, règlement sur la gouvernance des données) vise à faciliter le partage de données au sein de l’Union Européenne. Le Data Act complète cette approche en précisant les droits d’accès, d’usage et de portabilité des données, notamment industrielles et issues des objets connectés. Ces deux textes soutiennent le développement d’espaces européens communs de données.
NIS2 renforce les obligations de cybersécurité des organisations européennes et élargit le nombre d’entités concernées. Elle vise à améliorer la prévention, la gestion des risques et la responsabilité des dirigeants. Quant au règlement européen sur la résilience opérationnelle numérique du secteur financier (DORA), il encadre la résilience numérique du secteur financier. Il impose une meilleure gestion des incidents, des tests de résistance et un suivi renforcé des prestataires technologiques. Enfin, l’AI Act fixe un cadre européen pour l’intelligence artificielle. Il classe les systèmes d’IA selon leur niveau de risque et impose des obligations de transparence, de contrôle et de gouvernance.
Par ailleurs, sur le volet infrastructure, Gaia-X est une initiative européenne visant à favoriser l’émergence d’un écosystème de données interopérable. Elle définit des standards et des règles communes permettant aux organisations de partager et d’exploiter des données de manière sécurisée, tout en conservant leur maîtrise sur les informations échangées.
Choisir des partenaires européens de confiance
Ces cadres réglementaires créent l’environnement nécessaire, mais leur efficacité dépend de l’existence d’une offre technologique européenne viable. Le renforcement de l’écosystème local devient une priorité stratégique pour les organisations soucieuses de réduire leur exposition. Ces acteurs doivent être capables de déployer, sécuriser et maintenir des solutions conformes aux exigences européennes.
Les hébergeurs, éditeurs logiciels, prestataires de cybersécurité, intégrateurs, opérateurs Cloud et spécialistes du chiffrement jouent ici un rôle direct.
Ces acteurs locaux permettent de traduire les principes de souveraineté en décisions opérationnelles : hébergement au sein d’un des États membres de l’UE, administration maîtrisée, support encadré, contrats auditables, réversibilité documentée et protection des données sensibles.
Faire du chiffrement un levier de souveraineté
Cette maîtrise opérationnelle suppose de protéger les informations elles-mêmes, indépendamment de l’environnement dans lequel elles circulent. C’est précisément le rôle du chiffrement : rendre les informations illisibles pour toute personne ou tout système qui ne dispose pas des droits nécessaires pour les exploiter.
Le chiffrement constitue ainsi un levier complémentaire de souveraineté numérique. Il protège les fichiers, postes de travail, supports amovibles, messageries, sauvegardes et espaces Cloud contre les risques de fuite, d’accès non autorisé ou de mauvaise configuration. Son efficacité repose notamment sur la capacité de l’organisation à conserver la maîtrise des secrets cryptographiques, afin de ne pas déléguer à un tiers la possibilité technique de déchiffrer ses informations sensibles.
Cette logique s’inscrit pleinement dans une architecture Zero Trust, où la confiance n’est jamais présumée, y compris au sein de l’infrastructure. Dans ce modèle, le chiffrement ne protège pas seulement contre les menaces externes : il limite également les risques liés aux accès internes, aux prestataires tiers et aux erreurs de configuration
Cette approche permet de découpler partiellement la protection des contenus sensibles de leur seul lieu d’hébergement. Un hébergement européen réduit l’exposition juridique et opérationnelle. Le chiffrement renforce cette protection en ajoutant une barrière technique directement appliquée à l’information.
La souveraineté numérique ne se décrète pas uniquement par le choix d’un hébergement européen. Elle se construit à travers une série d’arbitrages concrets, qui touchent à la localisation des infrastructures, au droit applicable, à la maîtrise des accès, à la réversibilité et à la protection technique des informations. Pour les contenus sensibles, elle repose donc sur une combinaison de choix : des fournisseurs européens, des contrats auditables, une infrastructure maîtrisée et des données protégées dès leur création. Cette approche permet aux entreprises de réduire leur exposition juridique, de renforcer leur contrôle opérationnel et de préserver la confidentialité de leurs actifs informationnels dans la durée.
-
La souveraineté numérique désigne la capacité d’un État, d’une entreprise ou d’une administration à décider où ses données résident, qui peut y accéder et selon quelles règles. Elle ne se limite pas à la localisation des serveurs. Elle englobe l’ensemble de la chaîne numérique : logiciels, Cloud, cybersécurité, IA, sauvegardes, prestataires techniques et conditions de réversibilité.
-
La souveraineté numérique européenne désigne la capacité de l’Union européenne à renforcer la maîtrise de ses données, de ses infrastructures et de ses dépendances technologiques face aux grands fournisseurs américains et chinois. Elle s’appuie notamment sur le Data Governance Act (DGA, règlement sur la gouvernance des données), applicable depuis septembre 2023 et conçu pour favoriser le partage de données de confiance, ainsi que sur le Data Act, applicable depuis septembre 2025, qui précise les règles d’accès et d’usage des données.